Asistente de código
Kadag Security
Kadag Security es una plataforma de pruebas de seguridad basada en IA que descubre vulnerabilidades ocultas al ejecutar aplicaciones en contenedores dentro de un entorno controlado, sin modificar el código.
Acerca de esta herramienta
Funciones principales
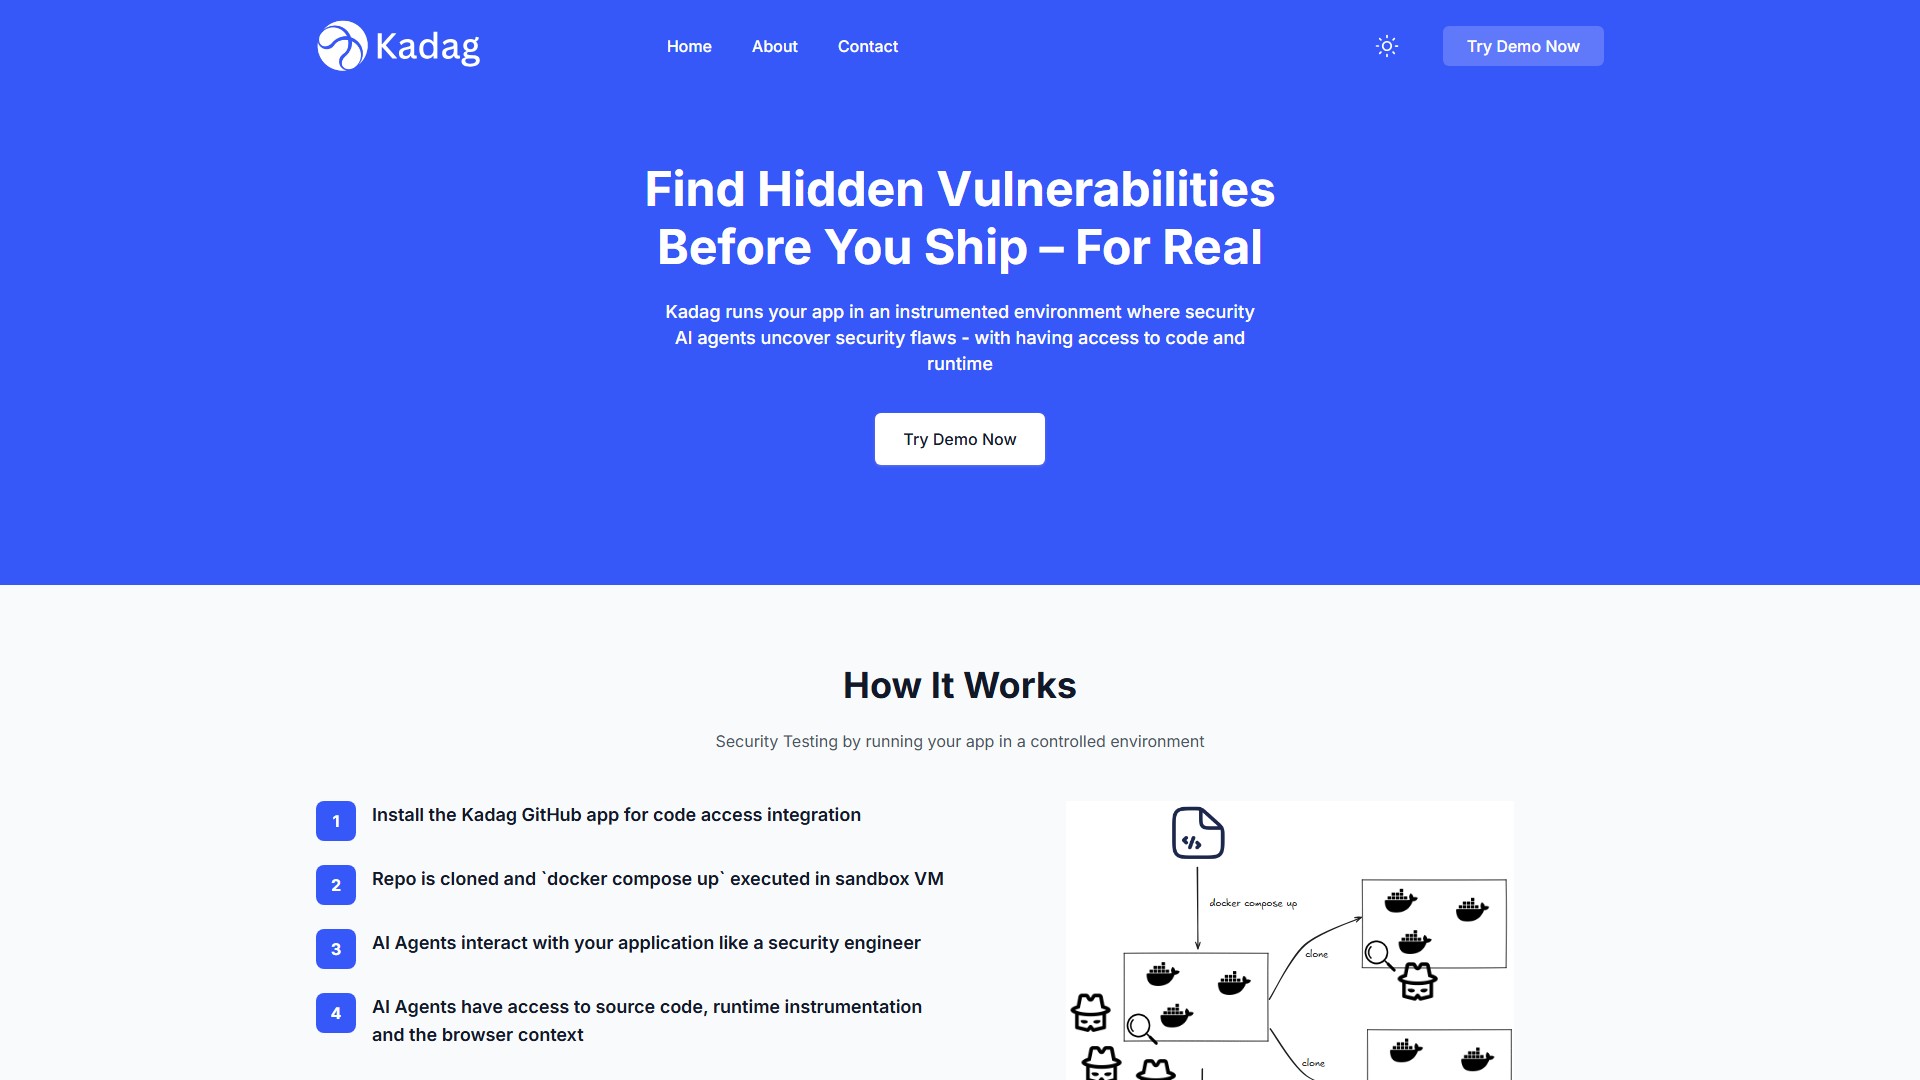
Kadag Security proporciona una cobertura profunda de pruebas de seguridad al ejecutar su aplicación en contenedores dentro de un entorno de pruebas cuidadosamente instrumentado. Los agentes de IA interactúan con su aplicación como lo haría un ingeniero de seguridad, con acceso al código fuente, la instrumentación en tiempo de ejecución y el contexto del navegador.
Cómo funciona
- Instale la aplicación de GitHub de Kadag para integrar el acceso al código.
- El repositorio se clona y se ejecuta
docker compose upen una máquina virtual aislada. - Los agentes de IA interactúan con su aplicación como un ingeniero de seguridad.
- Los agentes de IA tienen acceso al código fuente, la instrumentación en tiempo de ejecución y el contexto del navegador.
- Las vulnerabilidades se informan junto con los pasos para reproducirlas y recomendaciones de corrección.
Funciones clave
- Profunda y contextual: combina el código y el contexto de ejecución en un entorno instrumentado para lograr una amplia cobertura.
- Sin ruido: los escenarios de prueba reflejan cargas de trabajo reales y todos los problemas informados incluyen scripts de reproducción fáciles de ejecutar.
- Correcciones de vulnerabilidades probadas: las correcciones proporcionadas por la IA se prueban en el mismo entorno instrumentado.
- Sin ajustes manuales: las simulaciones de prueba son gestionadas por agentes de IA autónomos que se adaptan y evolucionan.
Tipos de vulnerabilidades
Pruebas para vulnerabilidades comunes de aplicaciones, como inyección SQL, falsificación de solicitudes del lado del servidor, cross-site scripting e inyección de comandos, además de problemas de lógica empresarial y de autenticación o autorización.
Compatibilidad con integraciones
Integración fluida con GitHub para análisis con un clic o análisis automáticos en pull requests. Las integraciones con GitLab, Bitbucket y Azure DevOps estarán disponibles próximamente.
Usuarios objetivo
Equipos de desarrollo, ingenieros de seguridad y equipos DevOps que necesiten integrar las pruebas de seguridad en su canalización CI/CD.
Requisitos
Siempre que su aplicación pueda compilarse en un contenedor Docker, podrá ejecutarse en el entorno instrumentado sin requerir instrumentación de la aplicación.
Análisis del tráfico
Señales de tráfico, clasificación y participación de esta herramienta.
Aún no hay datos analíticos
Vista previa de la interfaz