Codeassistent
Kadag Security
Kadag Security is een AI-gestuurd platform voor beveiligingstests dat verborgen kwetsbaarheden opspoort door gecontaineriseerde applicaties in een gecontroleerde omgeving uit te voeren, zonder codewijzigingen.
Over deze tool
Belangrijkste functies
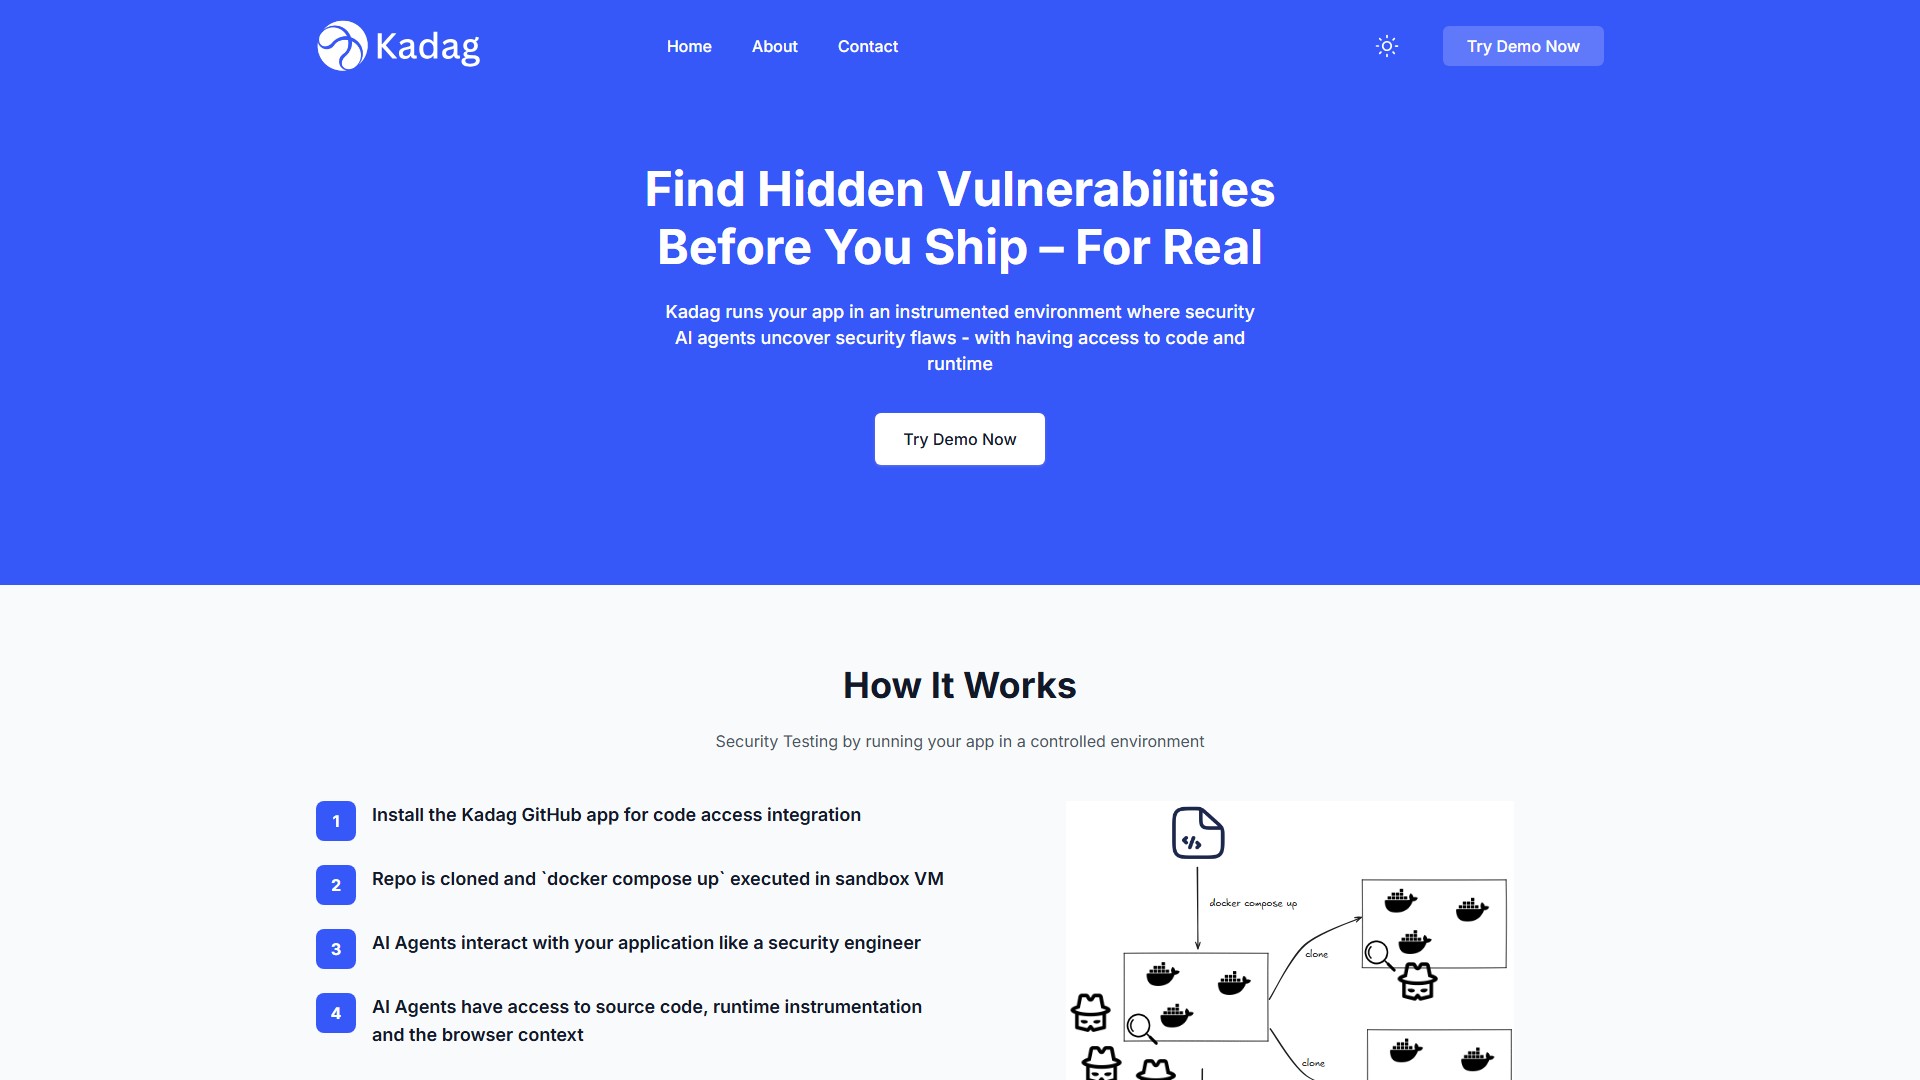
Kadag Security biedt uitgebreide dekking voor beveiligingstests door je gecontaineriseerde applicatie uit te voeren in een zorgvuldig geïnstrumenteerde testomgeving. AI-agenten werken met je applicatie zoals een security engineer dat zou doen, met toegang tot broncode, runtime-instrumentatie en browsercontext.
Hoe het werkt
- Installeer de Kadag GitHub-app voor integratie met codetoegang.
- De repository wordt gekloond en
docker compose upwordt uitgevoerd in een sandbox-VM. - AI-agenten werken met je applicatie zoals een security engineer.
- AI-agenten hebben toegang tot broncode, runtime-instrumentatie en browsercontext.
- Beveiligingskwetsbaarheden worden gerapporteerd met stappen om ze te reproduceren en aanbevelingen voor herstel.
Belangrijkste voordelen
- Diepgaand en contextueel: combineert code- en runtimecontext in een geïnstrumenteerde omgeving voor uitgebreide dekking.
- Geen ruis: testsituaties weerspiegelen echte workloads en elk gemeld probleem bevat een eenvoudig uit te voeren reproductiescript.
- Geteste oplossingen: door AI voorgestelde oplossingen worden in dezelfde geïnstrumenteerde omgeving getest.
- Geen bijsturing nodig: autonome AI-agenten sturen testsimulaties aan en passen zich zelfstandig aan.
Soorten kwetsbaarheden
Er wordt getest op veelvoorkomende kwetsbaarheden in applicaties, zoals SQL-injectie, Server-side Request Forgery, Cross-site Scripting en Command Injection, evenals problemen met bedrijfslogica en authenticatie/autorisatie.
Ondersteunde integraties
De naadloze GitHub-integratie ondersteunt scans met één klik en automatische scans bij pull requests. Integraties met GitLab, Bitbucket en Azure DevOps volgen binnenkort.
Doelgroep
Ontwikkelteams, security engineers en DevOps-teams die beveiligingstests in hun CI/CD-pipeline moeten integreren.
Vereisten
Zolang je applicatie in een Docker-container kan worden gebouwd, kan deze zonder instrumentatie van de applicatie zelf in de geïnstrumenteerde omgeving worden uitgevoerd.
Verkeersanalyse
Verkeers-, ranking- en betrokkenheidssignalen voor deze tool.
Nog geen analyticsgegevens
Voorvertoning van de interface