Assistant de code
Kadag Security
Kadag Security est une plateforme de tests de sécurité basée sur l’IA qui détecte les vulnérabilités cachées en exécutant des applications conteneurisées dans un environnement contrôlé, sans modifier le code.
À propos de cet outil
Fonctionnalités principales
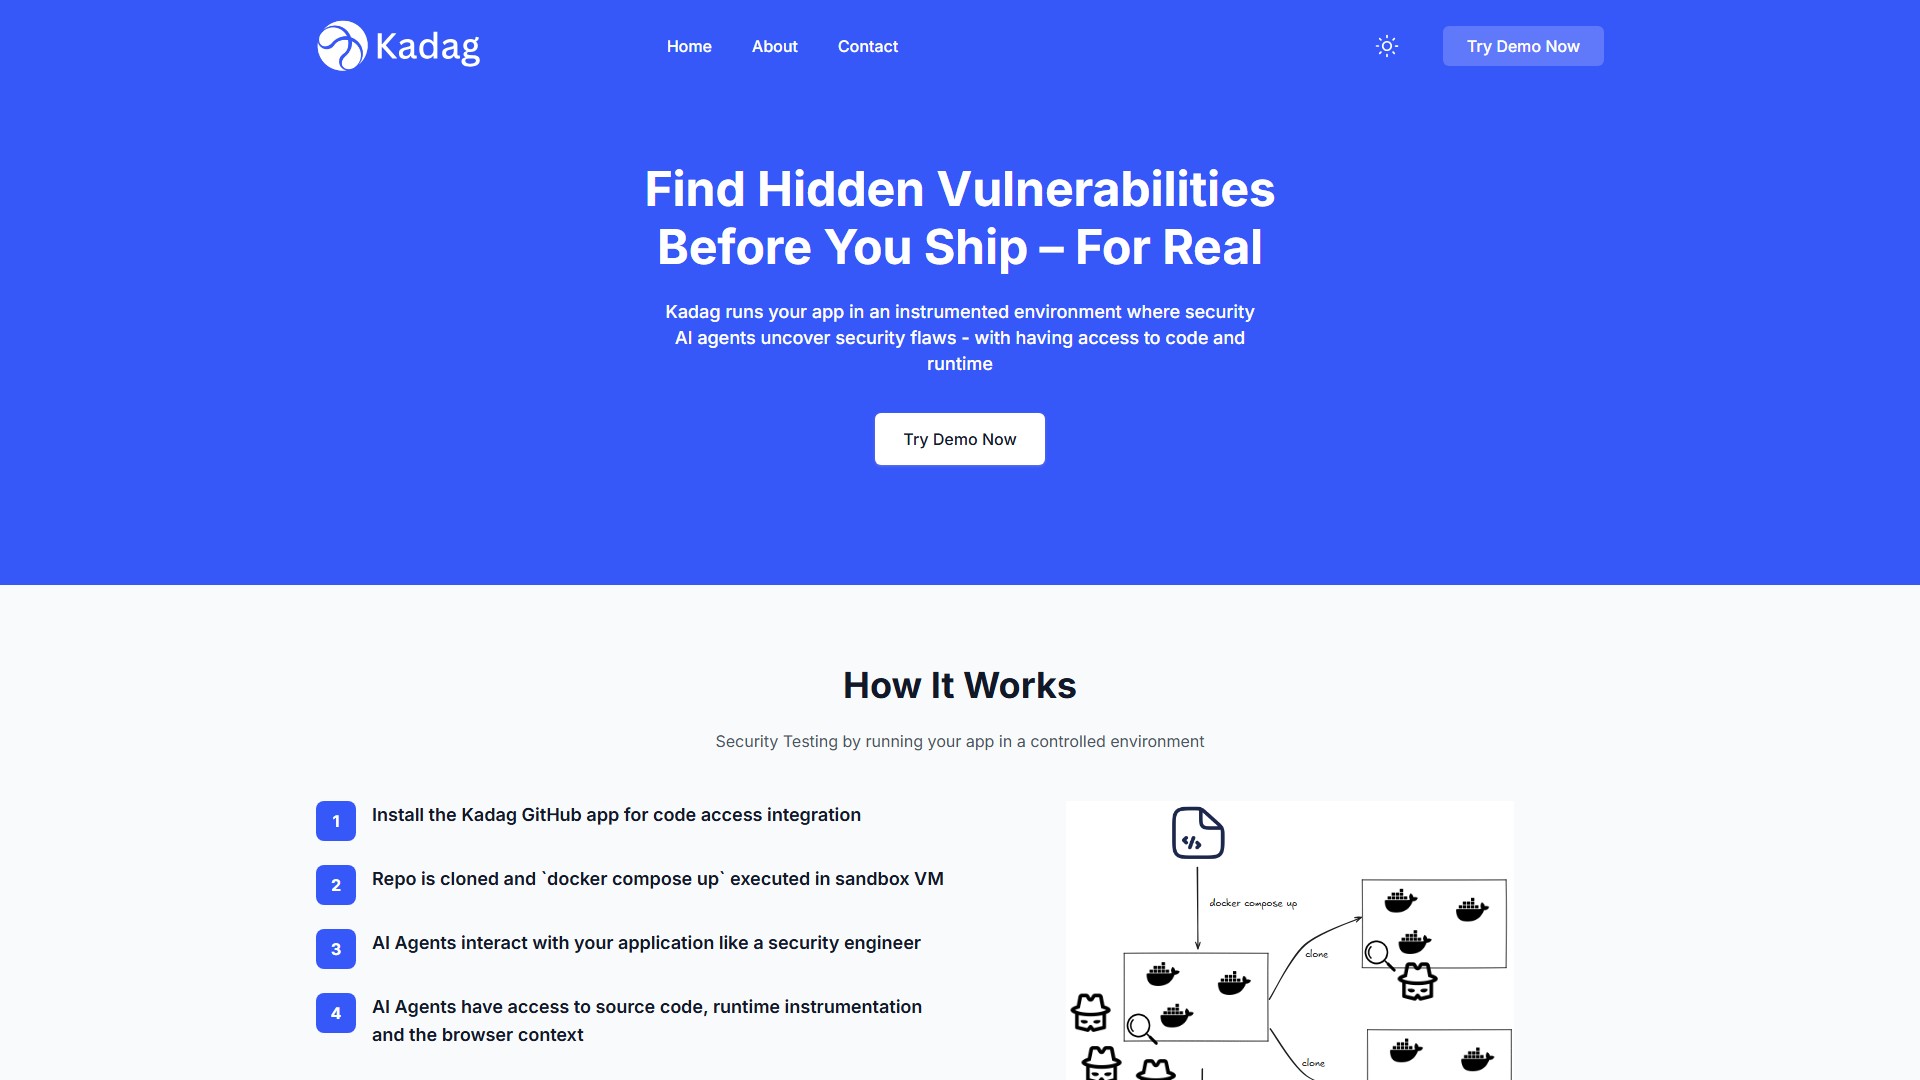
Kadag Security offre une couverture approfondie des tests de sécurité en exécutant votre application conteneurisée dans un environnement de test soigneusement instrumenté. Des agents IA interagissent avec votre application comme un ingénieur en sécurité, avec accès au code source, à l’instrumentation d’exécution et au contexte du navigateur.
Fonctionnement
- Installez l’application GitHub Kadag pour intégrer l’accès au code.
- Le dépôt est cloné et
docker compose upest exécuté dans une machine virtuelle sandbox. - Les agents IA interagissent avec votre application comme un ingénieur en sécurité.
- Les agents IA accèdent au code source, à l’instrumentation d’exécution et au contexte du navigateur.
- Les vulnérabilités sont signalées avec des étapes de reproduction et des recommandations de correction.
Fonctionnalités clés
- Approfondi et contextuel : combine le code et le contexte d’exécution dans un environnement instrumenté pour une couverture étendue.
- Sans bruit : les scénarios de test reproduisent les charges de travail réelles et chaque problème signalé comprend un script de reproduction facile à exécuter.
- Corrections testées : les correctifs proposés par l’IA sont testés dans le même environnement instrumenté.
- Aucun réglage requis : les simulations de test sont pilotées par des agents IA autonomes qui s’adaptent et évoluent.
Types de vulnérabilités
Tests de vulnérabilités courantes des applications, notamment l’injection SQL, la falsification de requête côté serveur, le cross-site scripting, l’injection de commandes, ainsi que les problèmes de logique métier et d’authentification ou d’autorisation.
Intégrations
Intégration GitHub fluide pour lancer des analyses en un clic ou automatiquement lors des pull requests. Les intégrations GitLab, Bitbucket et Azure DevOps seront bientôt disponibles.
Utilisateurs ciblés
Équipes de développement, ingénieurs en sécurité et équipes DevOps souhaitant intégrer les tests de sécurité à leur pipeline CI/CD.
Prérequis
Si votre application peut être compilée dans un conteneur Docker, elle peut fonctionner dans l’environnement instrumenté sans nécessiter d’instrumentation de l’application.
Analyse du trafic
Signaux de trafic, de classement et d’engagement pour cet outil.
Aucune donnée analytique pour le moment
Aperçu de l’interface