코드 어시스턴트
Kadag Security
Kadag Security는 컨테이너화된 애플리케이션을 제어된 환경에서 실행해 숨겨진 보안 취약점을 발견하고, 코드 수정 없이 심층적인 보안 테스트를 수행하는 AI 기반 플랫폼입니다.
조회수
-
월간 방문 수
--
글로벌 순위
--
투표 수
0
이 도구 정보
주요 기능
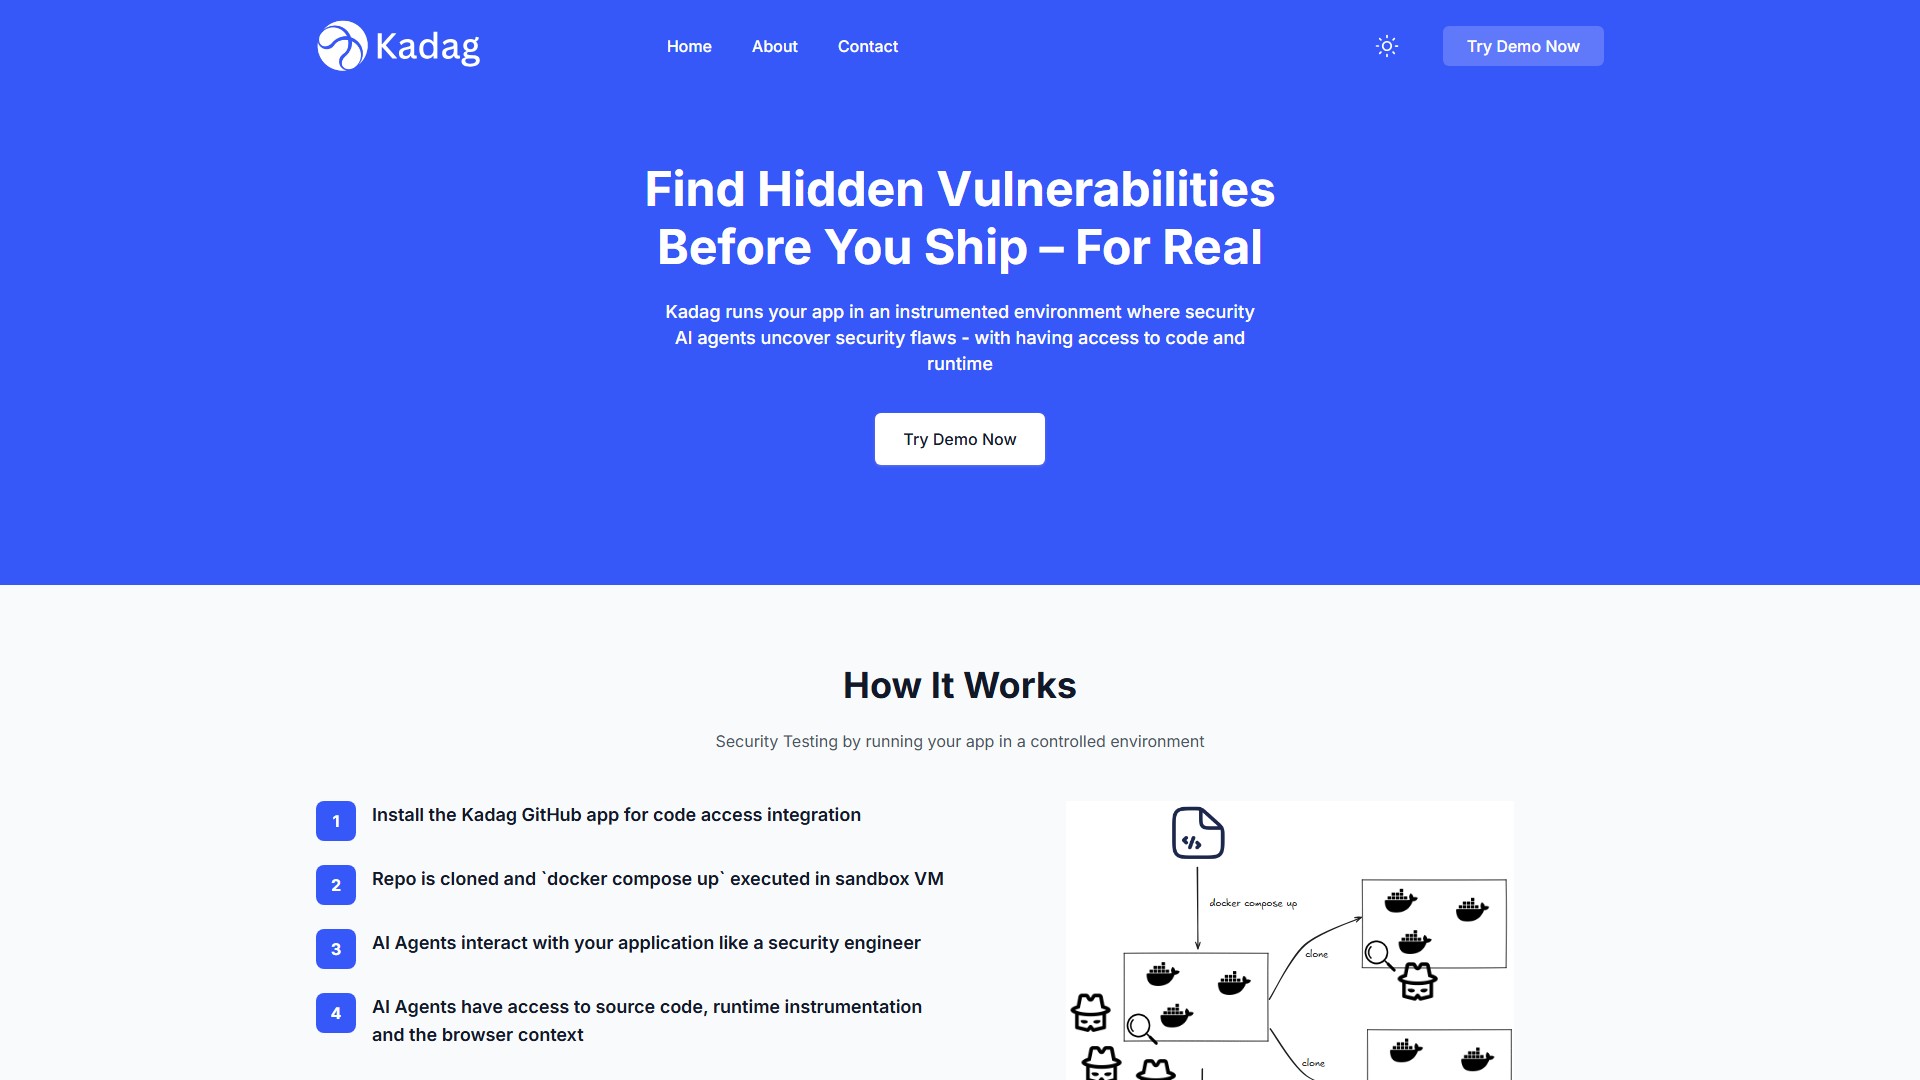
Kadag Security는 정교하게 계측된 테스트 환경에서 컨테이너화된 애플리케이션을 실행해 폭넓고 심층적인 보안 테스트를 제공합니다. AI 에이전트는 보안 엔지니어처럼 애플리케이션과 상호작용하며 소스 코드, 런타임 계측 정보, 브라우저 컨텍스트에 접근합니다.
작동 방식
- 코드 액세스 연동을 위해 Kadag GitHub 앱을 설치합니다.
- 저장소를 복제한 뒤 샌드박스 VM에서
docker compose up을 실행합니다. - AI 에이전트가 보안 엔지니어처럼 애플리케이션과 상호작용합니다.
- AI 에이전트는 소스 코드, 런타임 계측 정보, 브라우저 컨텍스트에 접근합니다.
- 보안 취약점을 재현 단계와 해결 권장 사항과 함께 보고합니다.
핵심 기능
- 심층적이고 상황에 맞는 테스트: 계측 환경에서 코드와 런타임 컨텍스트를 결합해 높은 테스트 범위를 제공합니다.
- 불필요한 노이즈 없음: 테스트 시나리오는 실제 워크로드를 반영하며, 보고된 모든 문제에 실행하기 쉬운 재현 스크립트가 포함됩니다.
- 검증된 취약점 해결책: AI가 제안한 수정 사항을 동일한 계측 환경에서 테스트합니다.
- 별도 조정 불필요: 자율형 AI 에이전트가 테스트 시뮬레이션을 수행하며 스스로 적응하고 발전합니다.
취약점 유형
SQL 인젝션, 서버 측 요청 위조, 크로스 사이트 스크립팅, 명령어 주입과 같은 일반적인 애플리케이션 취약점을 테스트합니다. 비즈니스 로직 문제와 인증·권한 부여 문제도 포함됩니다.
통합 지원
GitHub와 원활하게 통합되어 원클릭 스캔 또는 풀 리퀘스트 자동 스캔을 지원합니다. GitLab, Bitbucket, Azure DevOps 통합은 곧 제공될 예정입니다.
대상 사용자
보안 테스트를 CI/CD 파이프라인에 통합하려는 개발팀, 보안 엔지니어, DevOps 팀.
요구 사항
애플리케이션을 Docker 컨테이너로 빌드할 수 있다면 애플리케이션 자체에 계측을 추가하지 않아도 계측 환경에서 실행할 수 있습니다.
트래픽 분석
이 도구의 트래픽, 순위 및 참여도 지표입니다.
아직 분석 데이터가 없습니다
인터페이스 미리보기