Assistente di codice
Kadag Security
Kadag Security è una piattaforma di test di sicurezza basata sull’IA che rileva vulnerabilità nascoste eseguendo applicazioni containerizzate in un ambiente controllato, senza modificare il codice.
Informazioni su questo strumento
Funzionalità principali
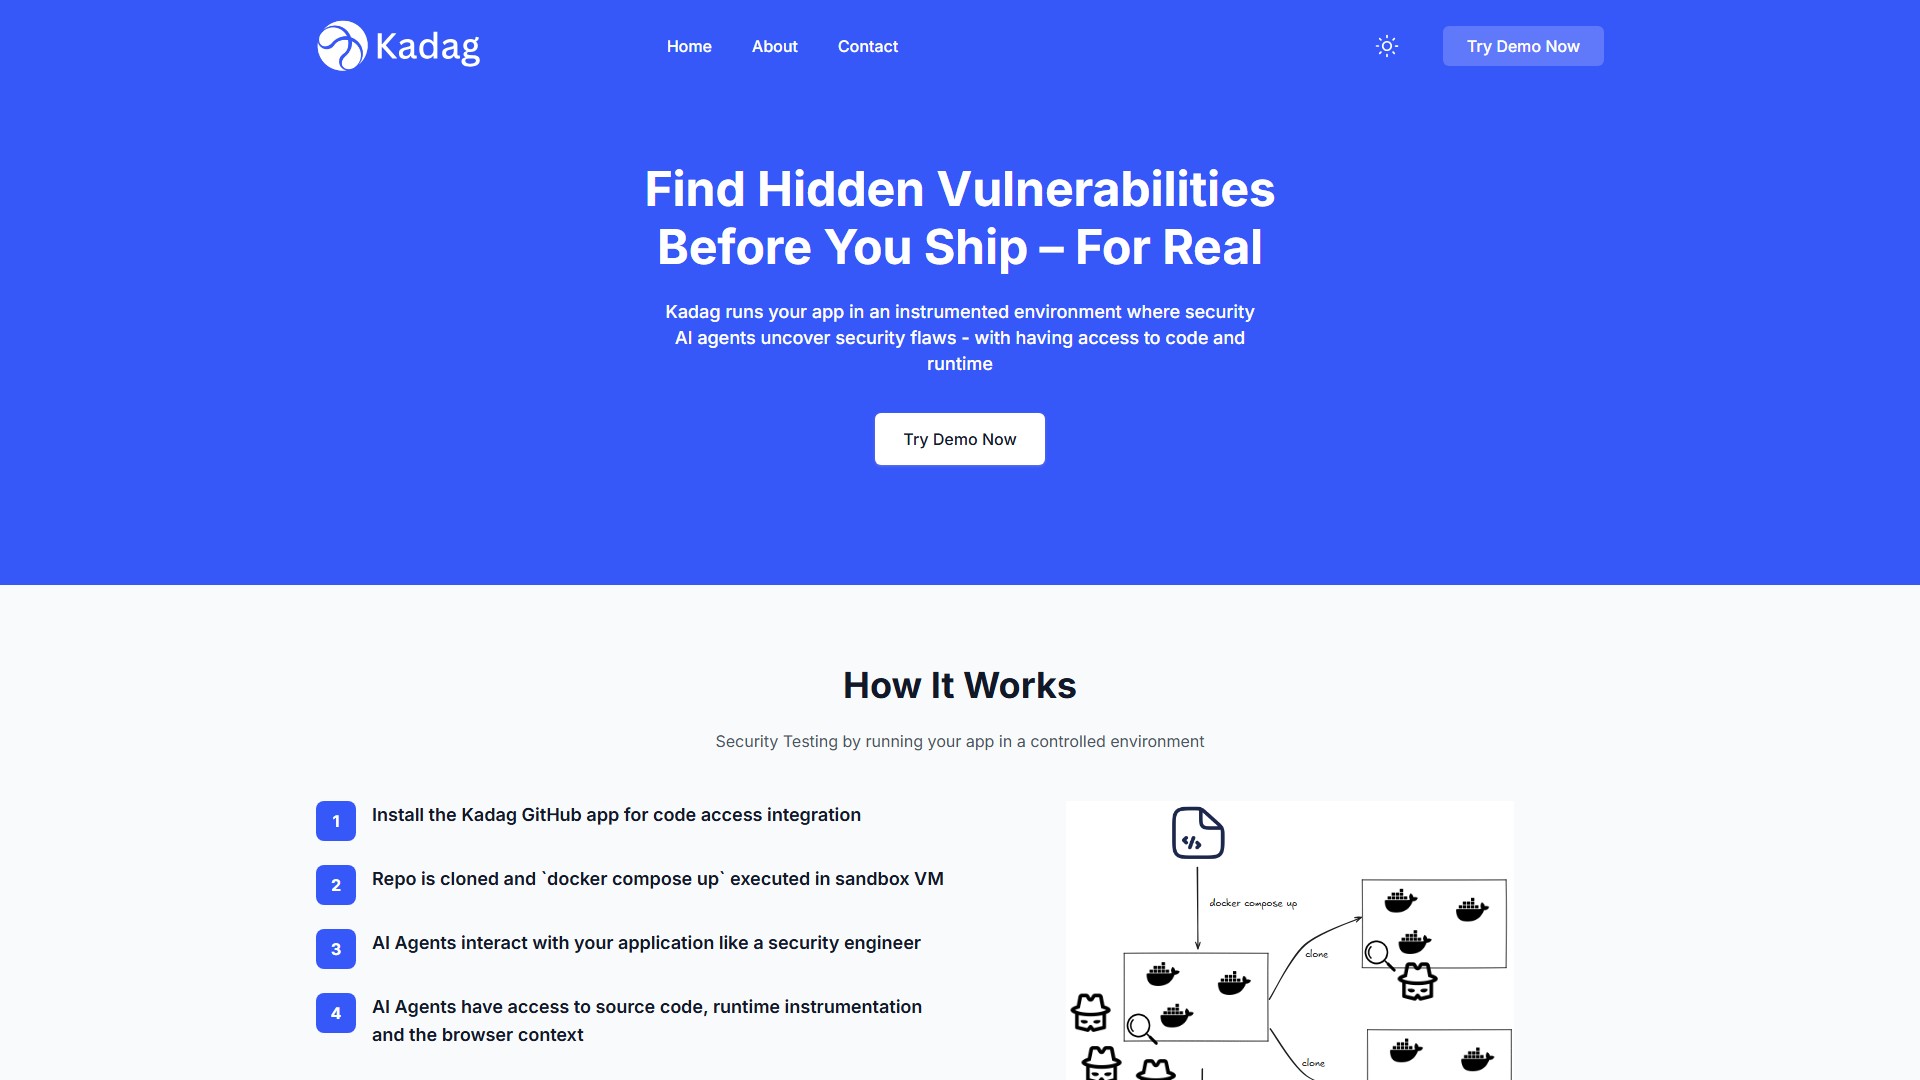
Kadag Security offre una copertura approfondita dei test di sicurezza eseguendo l’applicazione containerizzata in un ambiente di test accuratamente strumentato. Gli agenti IA interagiscono con l’applicazione come farebbe un ingegnere della sicurezza, con accesso al codice sorgente, alla strumentazione di runtime e al contesto del browser.
Come funziona
- Installa l’app GitHub di Kadag per integrare l’accesso al codice.
- Il repository viene clonato e
docker compose upviene eseguito in una VM sandbox. - Gli agenti IA interagiscono con l’applicazione come un ingegnere della sicurezza.
- Gli agenti IA hanno accesso al codice sorgente, alla strumentazione di runtime e al contesto del browser.
- Le vulnerabilità vengono segnalate con istruzioni per riprodurle e consigli per la correzione.
Funzionalità chiave
- Profondo e contestuale: combina codice e contesto di runtime in un ambiente strumentato per una copertura estesa.
- Senza rumore: gli scenari di test rispecchiano i carichi di lavoro reali e ogni problema segnalato include script di riproduzione facili da eseguire.
- Correzioni delle vulnerabilità testate: le correzioni fornite dall’IA vengono testate nello stesso ambiente strumentato.
- Nessuna configurazione necessaria: le simulazioni di test sono gestite da agenti IA autonomi che si adattano ed evolvono.
Tipi di vulnerabilità
Test per vulnerabilità comuni delle applicazioni, come SQL injection, falsificazione di richieste lato server, cross-site scripting e command injection, oltre a problemi di logica aziendale, autenticazione e autorizzazione.
Supporto per le integrazioni
Integrazione fluida con GitHub per scansioni con un clic o scansioni automatiche sulle pull request. Le integrazioni con GitLab, Bitbucket e Azure DevOps saranno disponibili prossimamente.
Utenti target
Team di sviluppo, ingegneri della sicurezza e team DevOps che devono integrare i test di sicurezza nella pipeline CI/CD.
Requisiti
Se l’applicazione può essere compilata in un container Docker, può essere eseguita nell’ambiente strumentato senza richiedere la strumentazione dell’applicazione.
Analisi del traffico
Segnali di traffico, ranking e coinvolgimento per questo strumento.
Nessun dato analitico disponibile
Anteprima dell'interfaccia