Помощник по коду
Kadag Security
Kadag Security — платформа тестирования безопасности на базе ИИ, которая обнаруживает скрытые уязвимости, запуская контейнеризированные приложения в контролируемой среде без изменения кода.
Об этом инструменте
Основные возможности
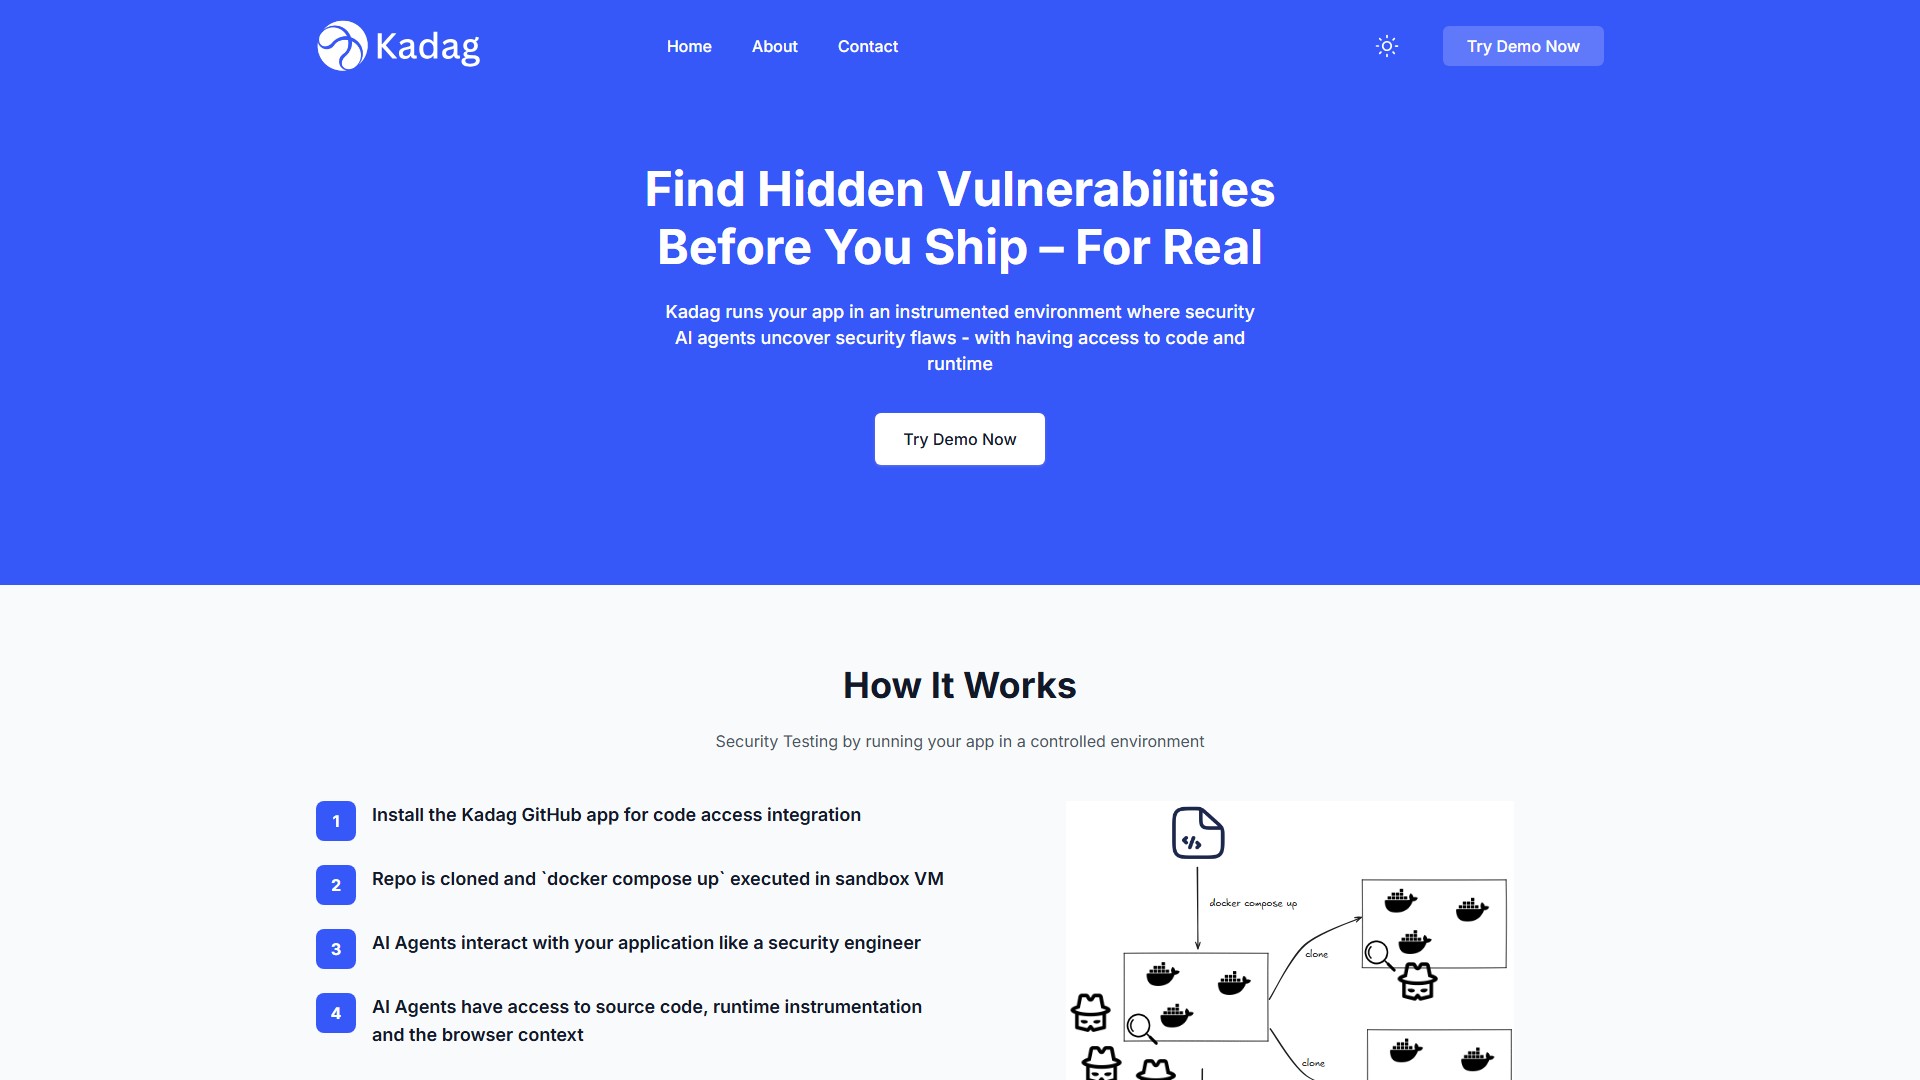
Kadag Security обеспечивает глубокое покрытие тестирования безопасности, запуская контейнеризированное приложение в тщательно инструментированной тестовой среде. ИИ-агенты взаимодействуют с приложением как инженеры по безопасности и получают доступ к исходному коду, инструментированию среды выполнения и контексту браузера.
Как это работает
- Установите приложение Kadag для GitHub, чтобы интегрировать доступ к коду.
- Репозиторий клонируется, а
docker compose upвыполняется в виртуальной машине-песочнице. - ИИ-агенты взаимодействуют с приложением как инженеры по безопасности.
- ИИ-агенты получают доступ к исходному коду, инструментированию среды выполнения и контексту браузера.
- Уязвимости безопасности сопровождаются шагами воспроизведения и рекомендациями по устранению.
Ключевые особенности
- Глубокое тестирование с учётом контекста: объединяет код и контекст среды выполнения в инструментированной среде для широкого покрытия.
- Без лишнего шума: сценарии тестирования имитируют реальные рабочие нагрузки, а к каждой найденной проблеме прилагается простой скрипт воспроизведения.
- Проверенные исправления: исправления, предложенные ИИ, тестируются в той же инструментированной среде.
- Без ручной настройки: симуляции тестирования выполняются автономными ИИ-агентами, которые адаптируются и развиваются.
Типы уязвимостей
Проверяются распространённые уязвимости приложений, включая SQL-инъекции, подделку серверных запросов (Server-side Request Forgery), межсайтовый скриптинг, инъекции команд, а также проблемы бизнес-логики и аутентификации/авторизации.
Поддержка интеграций
Бесшовная интеграция с GitHub поддерживает сканирование одним нажатием и автоматические сканирования при создании pull request. Интеграции с GitLab, Bitbucket и Azure DevOps появятся в ближайшее время.
Целевые пользователи
Команды разработки, инженеры по безопасности и DevOps-команды, которым необходимо интегрировать тестирование безопасности в CI/CD-пайплайн.
Требования
Если ваше приложение можно собрать в Docker-контейнере, оно будет работать в инструментированной среде без необходимости инструментировать само приложение.
Анализ трафика
Данные о трафике, рейтинге и вовлечённости этого инструмента.
Данных аналитики пока нет
Предпросмотр интерфейса