कोड सहायक
Kadag Security
Kadag Security एक AI-आधारित सुरक्षा परीक्षण प्लेटफ़ॉर्म है, जो नियंत्रित वातावरण में कंटेनरीकृत एप्लिकेशन चलाकर छिपी सुरक्षा कमजोरियों का पता लगाता है—बिना कोड में बदलाव किए गहन परीक्षण करता है।
इस टूल के बारे में
मुख्य विशेषताएँ
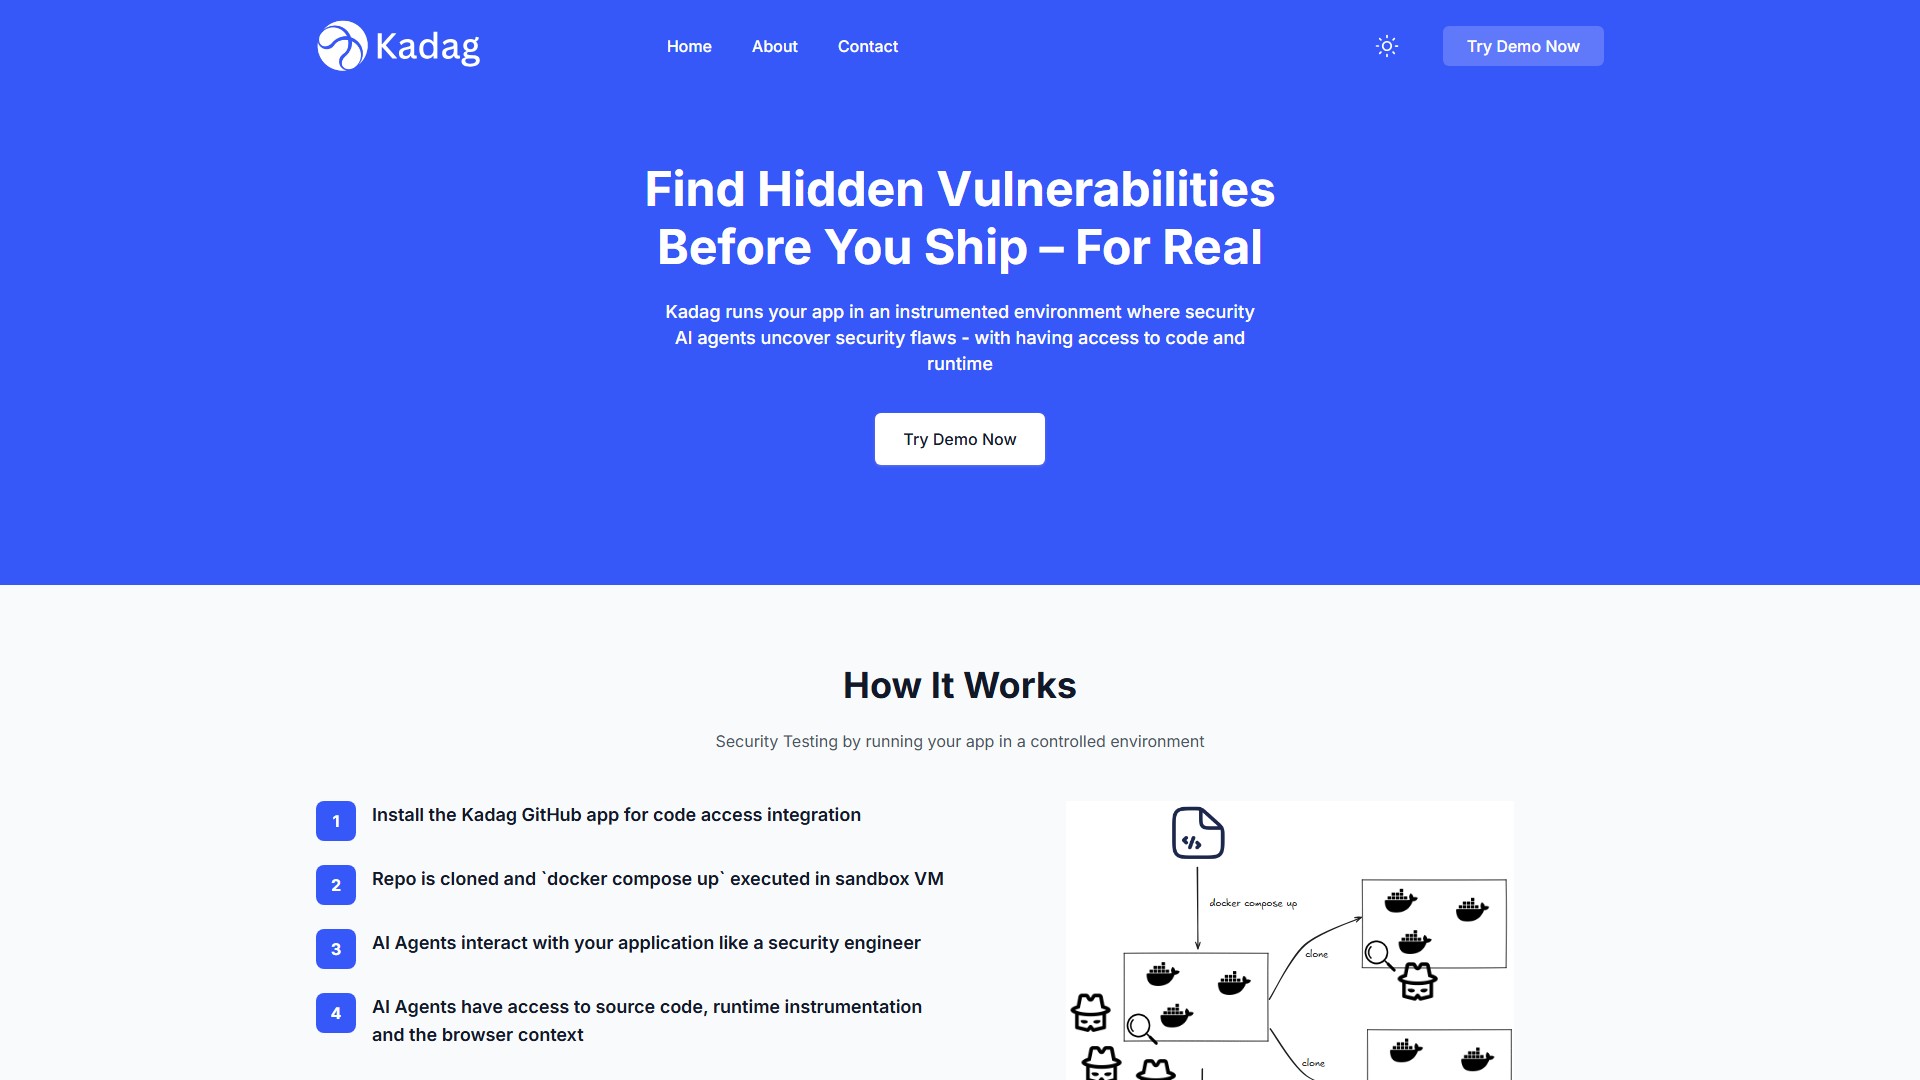
Kadag Security आपके कंटेनरीकृत एप्लिकेशन को सावधानीपूर्वक इंस्ट्रूमेंट किए गए परीक्षण वातावरण में चलाकर गहन सुरक्षा परीक्षण कवरेज प्रदान करता है। AI एजेंट स्रोत कोड, रनटाइम इंस्ट्रूमेंटेशन और ब्राउज़र संदर्भ तक पहुँच के साथ सुरक्षा इंजीनियर की तरह आपके एप्लिकेशन से इंटरैक्ट करते हैं।
यह कैसे काम करता है
- कोड एक्सेस इंटीग्रेशन के लिए Kadag GitHub ऐप इंस्टॉल करें।
- रिपॉज़िटरी क्लोन की जाती है और सैंडबॉक्स VM में
docker compose upचलाया जाता है। - AI एजेंट सुरक्षा इंजीनियर की तरह आपके एप्लिकेशन से इंटरैक्ट करते हैं।
- AI एजेंट को स्रोत कोड, रनटाइम इंस्ट्रूमेंटेशन और ब्राउज़र संदर्भ तक पहुँच मिलती है।
- सुरक्षा कमजोरियों के साथ उन्हें दोहराने के चरण और सुधार संबंधी सुझाव भी रिपोर्ट किए जाते हैं।
मुख्य लाभ
- गहन और संदर्भ-आधारित: व्यापक कवरेज के लिए इंस्ट्रूमेंट किए गए वातावरण में कोड और रनटाइम संदर्भ को मिलाता है।
- अनावश्यक शोर नहीं: परीक्षण परिदृश्य वास्तविक वर्कलोड जैसे होते हैं और हर रिपोर्ट की गई समस्या में आसानी से चलने वाली पुनरुत्पादन स्क्रिप्ट शामिल होती है।
- परीक्षित सुधार: AI द्वारा सुझाए गए सुधारों का उसी इंस्ट्रूमेंट किए गए वातावरण में परीक्षण किया जाता है।
- ट्यूनिंग की आवश्यकता नहीं: स्वायत्त AI एजेंट परीक्षण सिमुलेशन को अनुकूलित और विकसित करते हैं।
कमजोरियों के प्रकार
SQL Injection, Server-side Request Forgery, Cross-site Scripting, Command Injection जैसी सामान्य एप्लिकेशन कमजोरियों के साथ-साथ Business Logic और Authentication/Authorization समस्याओं का परीक्षण किया जाता है।
इंटीग्रेशन सपोर्ट
GitHub के साथ सहज इंटीग्रेशन, एक-क्लिक स्कैन और pull requests पर स्वचालित स्कैन उपलब्ध हैं। GitLab, Bitbucket और Azure DevOps इंटीग्रेशन जल्द आ रहे हैं।
लक्षित उपयोगकर्ता
वे विकास टीमें, सुरक्षा इंजीनियर और DevOps टीमें जिन्हें अपने CI/CD pipeline में सुरक्षा परीक्षण एकीकृत करना है।
आवश्यकताएँ
यदि आपका एप्लिकेशन Docker container में बनाया जा सकता है, तो वह एप्लिकेशन में इंस्ट्रूमेंटेशन की आवश्यकता के बिना इंस्ट्रूमेंट किए गए वातावरण में चल सकता है।
ट्रैफ़िक विश्लेषण
इस टूल के ट्रैफ़िक, रैंकिंग और सहभागिता के संकेतक।
अभी तक कोई एनालिटिक्स डेटा नहीं
इंटरफ़ेस पूर्वावलोकन