Assistente de código
Kadag Security
Kadag Security é uma plataforma de testes de segurança orientada por IA que descobre vulnerabilidades ocultas ao executar aplicações conteinerizadas em um ambiente controlado, sem modificar o código.
Sobre esta ferramenta
Principais recursos
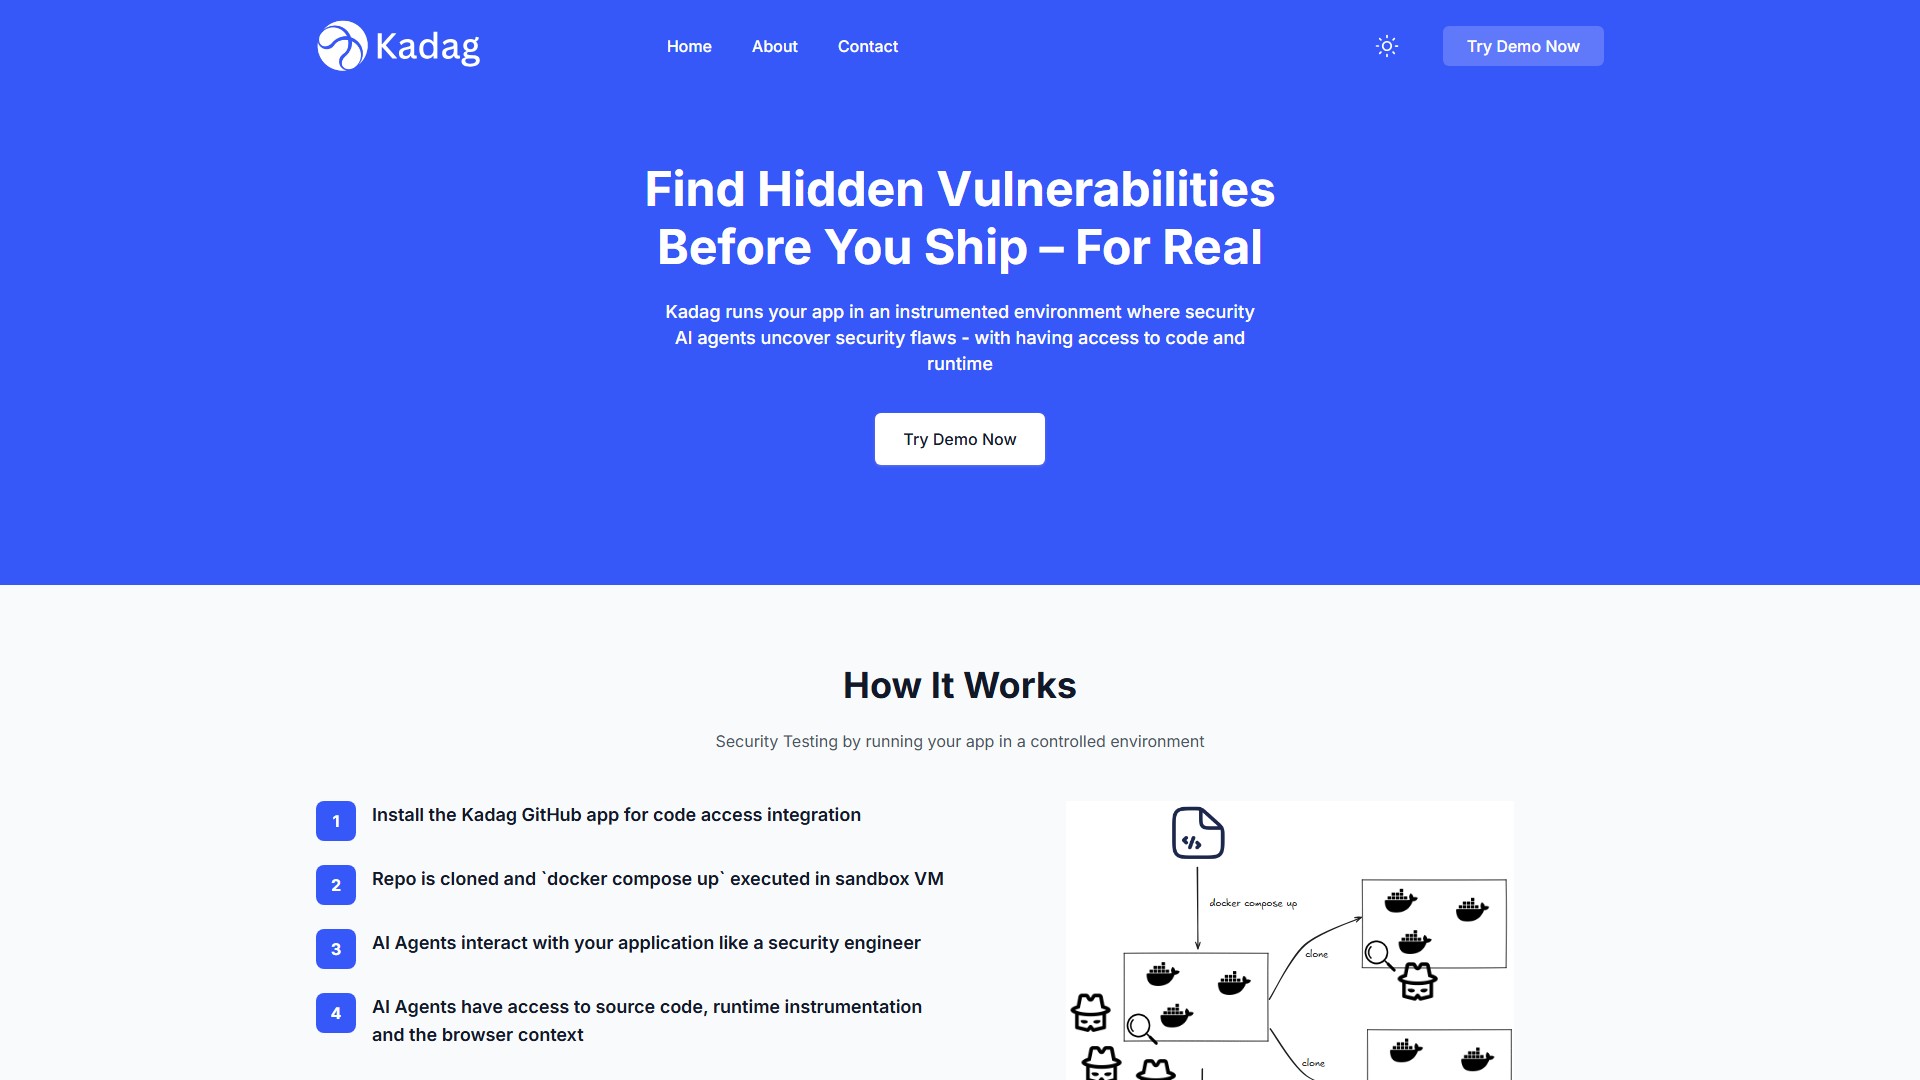
A Kadag Security oferece uma cobertura profunda de testes de segurança ao executar sua aplicação conteinerizada em um ambiente de testes cuidadosamente instrumentado. Agentes de IA interagem com sua aplicação como um engenheiro de segurança, com acesso ao código-fonte, à instrumentação em tempo de execução e ao contexto do navegador.
Como funciona
- Instale o aplicativo do Kadag para GitHub para integrar o acesso ao código.
- O repositório é clonado e
docker compose upé executado em uma VM sandbox. - Os agentes de IA interagem com sua aplicação como um engenheiro de segurança.
- Os agentes de IA têm acesso ao código-fonte, à instrumentação em tempo de execução e ao contexto do navegador.
- As vulnerabilidades são relatadas com etapas de reprodução e recomendações de correção.
Principais recursos
- Profundo e contextual: combina código e contexto de execução em um ambiente instrumentado para alcançar uma ampla cobertura.
- Sem ruído: os cenários de teste refletem cargas de trabalho reais, e todos os problemas relatados incluem scripts de reprodução fáceis de executar.
- Correções de vulnerabilidades testadas: as correções fornecidas pela IA são testadas no mesmo ambiente instrumentado.
- Sem necessidade de ajustes: as simulações de teste são conduzidas por agentes de IA autônomos que se adaptam e evoluem.
Tipos de vulnerabilidade
Testes para vulnerabilidades comuns de aplicações, como injeção de SQL, falsificação de solicitação do lado do servidor, cross-site scripting e injeção de comandos, além de problemas de lógica de negócio e de autenticação ou autorização.
Suporte a integrações
Integração perfeita com o GitHub para análises com um clique ou análises automáticas em pull requests. As integrações com GitLab, Bitbucket e Azure DevOps estarão disponíveis em breve.
Usuários-alvo
Equipes de desenvolvimento, engenheiros de segurança e equipes de DevOps que precisam integrar testes de segurança ao pipeline de CI/CD.
Requisitos
Desde que sua aplicação possa ser compilada em um contêiner Docker, ela poderá ser executada no ambiente instrumentado sem exigir instrumentação da própria aplicação.
Análise de tráfego
Sinais de tráfego, classificação e engajamento desta ferramenta.
Ainda não há dados analíticos
Prévia da interface