Code-Assistent
Kadag Security
Kadag Security ist eine KI-gestützte Plattform für Sicherheitstests, die versteckte Sicherheitslücken entdeckt, indem sie containerisierte Anwendungen in einer kontrollierten Umgebung ausführt – ohne Codeänderungen.
Über dieses Tool
Hauptfunktionen
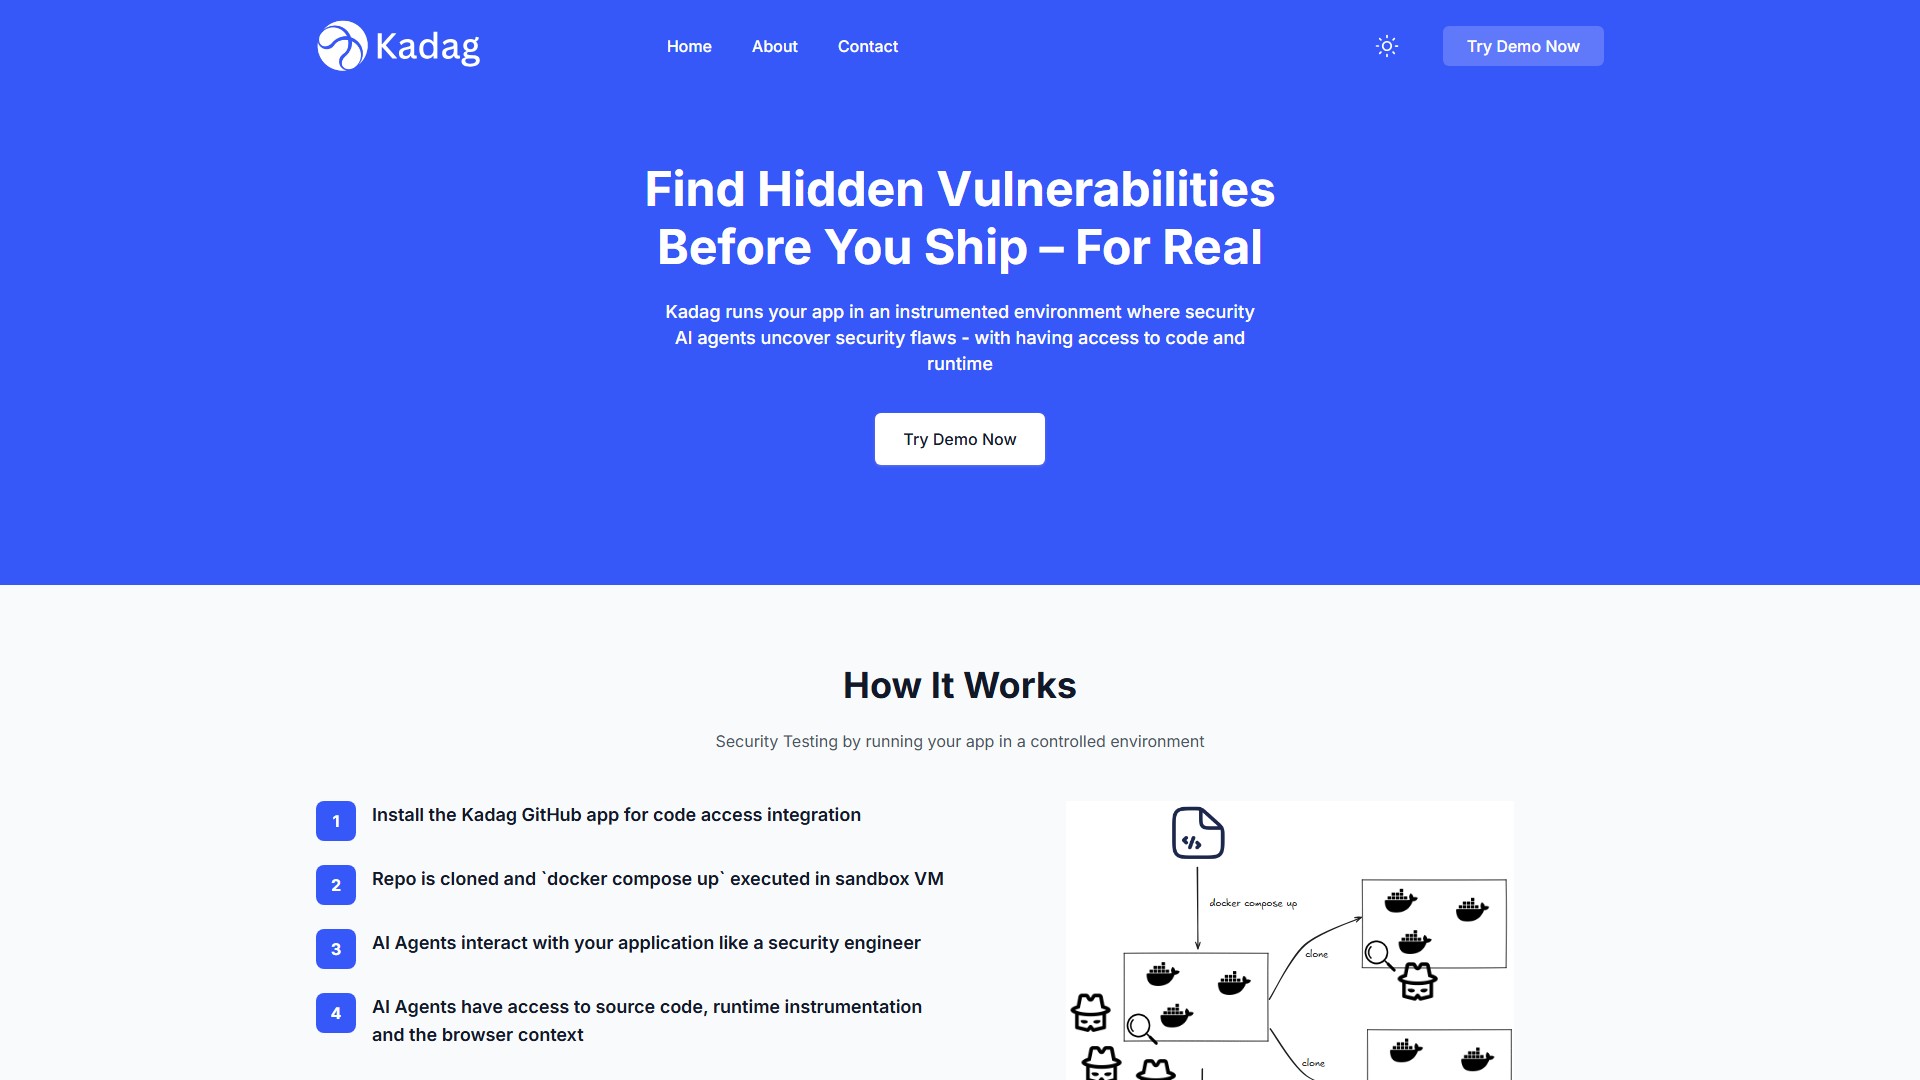
Kadag Security ermöglicht eine umfassende Abdeckung bei Sicherheitstests, indem Ihre containerisierte Anwendung in einer sorgfältig instrumentierten Testumgebung ausgeführt wird. KI-Agenten interagieren mit Ihrer Anwendung wie ein Sicherheitstechniker und haben Zugriff auf Quellcode, Laufzeitinstrumentierung und Browserkontext.
So funktioniert es
- Installieren Sie die Kadag-GitHub-App zur Integration des Codezugriffs.
- Das Repository wird geklont und
docker compose upin einer Sandbox-VM ausgeführt. - KI-Agenten interagieren mit Ihrer Anwendung wie ein Sicherheitstechniker.
- Die KI-Agenten haben Zugriff auf Quellcode, Laufzeitinstrumentierung und Browserkontext.
- Sicherheitslücken werden zusammen mit Reproduktionsschritten und Empfehlungen zur Behebung gemeldet.
Wichtige Funktionen
- Tiefgehend und kontextbezogen: Kombiniert Code- und Laufzeitkontext in einer instrumentierten Umgebung für eine umfassende Abdeckung.
- Keine unnötigen Meldungen: Testszenarien bilden reale Workloads ab, und alle gemeldeten Probleme enthalten einfach ausführbare Reproduktionsskripte.
- Getestete Behebungen: Von der KI bereitgestellte Korrekturen werden in derselben instrumentierten Umgebung getestet.
- Keine Anpassungen erforderlich: Autonome KI-Agenten steuern die Tests und passen sich laufend an.
Arten von Sicherheitslücken
Tests auf gängige Anwendungsschwachstellen wie SQL-Injection, serverseitige Request-Fälschung, Cross-Site-Scripting und Command Injection sowie auf Probleme mit Geschäftslogik, Authentifizierung und Autorisierung.
Integrationen
Nahtlose GitHub-Integration für Scans per Klick oder automatische Scans bei Pull Requests. Integrationen mit GitLab, Bitbucket und Azure DevOps folgen in Kürze.
Zielgruppen
Entwicklungsteams, Sicherheitstechniker und DevOps-Teams, die Sicherheitstests in ihre CI/CD-Pipeline integrieren möchten.
Voraussetzungen
Solange Ihre Anwendung in einem Docker-Container erstellt werden kann, lässt sie sich in der instrumentierten Umgebung ausführen, ohne dass eine Instrumentierung der Anwendung erforderlich ist.
Traffic-Analyse
Traffic-, Ranking- und Engagement-Signale für dieses Tool.
Noch keine Analysedaten
Interface-Vorschau