コードアシスタント
Kadag Security
Kadag Securityは、コンテナ化したアプリケーションを管理された環境で実行し、コードを変更せずに隠れたセキュリティ脆弱性を発見するAI搭載のセキュリティテストプラットフォームです。
閲覧数
-
月間訪問数
--
世界ランキング
--
票数
0
このツールについて
主な機能
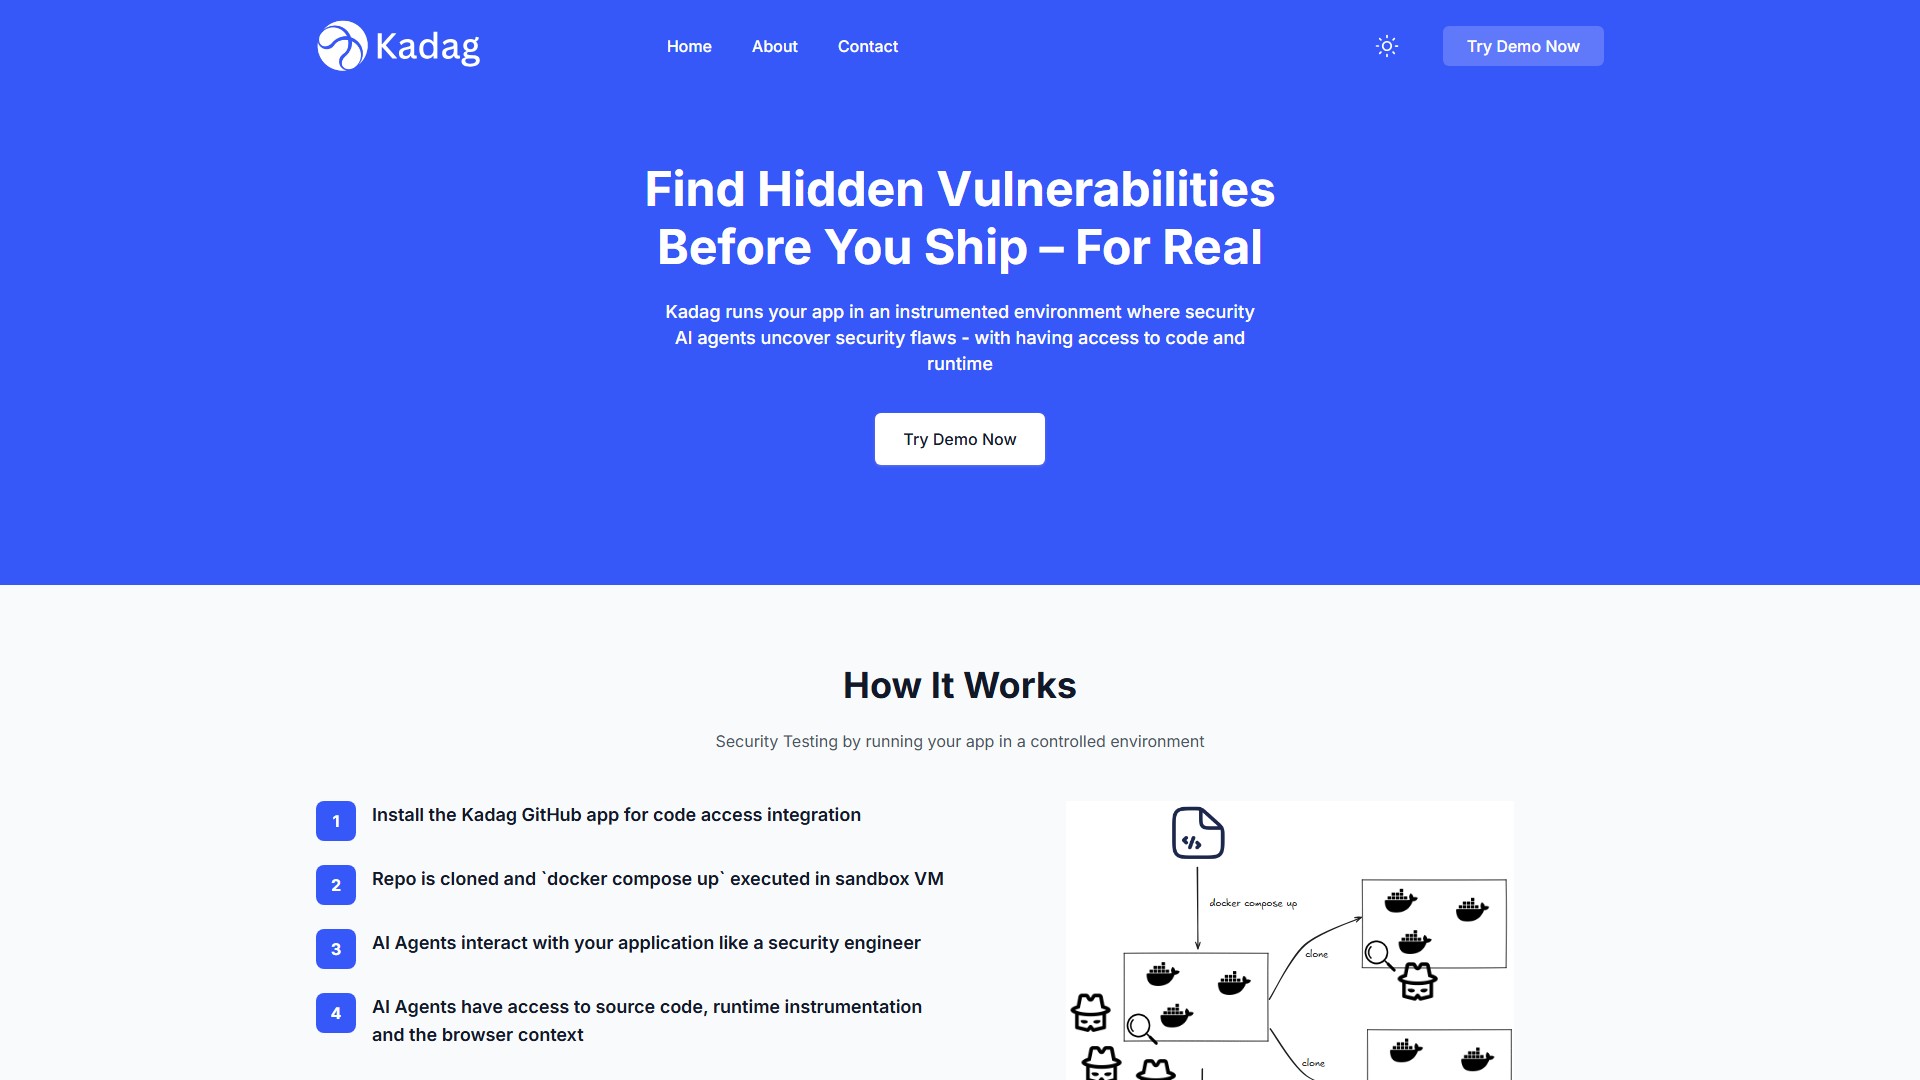
Kadag Securityは、計測機能を備えた慎重に構成されたテスト環境でコンテナ化アプリケーションを実行し、深い範囲のセキュリティテストを実現します。AIエージェントはセキュリティエンジニアと同じようにアプリケーションと対話し、ソースコード、実行時インストルメンテーション、ブラウザーコンテキストにアクセスします。
仕組み
- コードアクセス連携のためにKadag GitHubアプリをインストールします。
- リポジトリがクローンされ、サンドボックスVM内で
docker compose upが実行されます。 - AIエージェントがセキュリティエンジニアのようにアプリケーションと対話します。
- AIエージェントはソースコード、実行時インストルメンテーション、ブラウザーコンテキストにアクセスします。
- 脆弱性は、再現手順と修正に関する推奨事項とともに報告されます。
主な特長
- 深く、コンテキストに即したテスト:計測環境でコードと実行時コンテキストを組み合わせ、広範囲をカバーします。
- ノイズなし:テストシナリオは実際のワークロードを再現し、報告された問題には実行しやすい再現スクリプトが含まれます。
- テスト済みの脆弱性修正:AIが提供する修正案を同じ計測環境でテストします。
- 調整不要:自律型AIエージェントが適応・進化しながらテストシミュレーションを実行します。
脆弱性の種類
SQLインジェクション、サーバーサイドリクエストフォージェリ、クロスサイトスクリプティング、コマンドインジェクションなど、一般的なアプリケーション脆弱性をテストします。ビジネスロジックや認証・認可の問題にも対応します。
連携サポート
GitHubとシームレスに連携し、ワンクリックのスキャンやプルリクエスト時の自動スキャンに対応します。GitLab、Bitbucket、Azure DevOpsとの連携は近日提供予定です。
対象ユーザー
セキュリティテストをCI/CDパイプラインに組み込みたい開発チーム、セキュリティエンジニア、DevOpsチーム。
要件
アプリケーションをDockerコンテナでビルドできれば、アプリケーション自体に計測機能を追加しなくても、計測環境で実行できます。
トラフィック分析
このツールのトラフィック、ランキング、エンゲージメントの指標。
まだ分析データはありません
インターフェースプレビュー